Hướng dẫn API chỉnh sửa ảnh: Tính năng, Định dạng và Quy trình làm việc
Hướng dẫn thực tế về các tính năng, định dạng, tác vụ không đồng bộ, thử lại và nguồn gốc của API chỉnh sửa ảnh để bạn có thể tích hợp một cách tự tin.
Nhóm của bạn có một bản demo đang hoạt động. Người dùng tải lên một bức ảnh sản phẩm, ứng dụng của bạn xóa nền, và kết quả trông rất ổn. Sau đó, lưu lượng truy cập thực tế đổ về, với những bức ảnh chụp bằng điện thoại quá khổ, logo trong suốt bị biến thành màu trắng, các lượt gửi trùng lặp, và một lô xử lý bị kẹt giữa chừng. Đó là lúc một bản demo trở thành vấn đề trong môi trường sản xuất.
Việc chọn một API chỉnh sửa ảnh không chỉ là về việc chỉnh sửa nào trông đẹp nhất trong một thư viện mẫu. Đó là về cách các lượt tải lên được kiểm tra, cách các tác vụ chậm được theo dõi, định dạng nào được trả về, và bạn sẽ phải trả bao nhiêu khi các tác vụ thất bại và phải thử lại. Hướng dẫn này sẽ trình bày những quyết định đó theo thứ tự, để bạn có thể kiểm tra một nhà cung cấp với hình ảnh của riêng mình trước khi cam kết.
Mục lục
- API chỉnh sửa ảnh bao gồm những gì và ai sử dụng nó
- Tổng quan về các thao tác chỉnh sửa ảnh
- Xác thực tệp tải lên trước khi đến trình chỉnh sửa
- Cách yêu cầu chỉnh sửa di chuyển từ tải lên đến kết quả
- Chọn định dạng đầu ra và bảo toàn độ trong suốt
- Xây dựng cho các chỉnh sửa chậm, thử lại và sự cố
- Nguồn gốc, Metadata và các kiểm soát lưu giữ dữ liệu
- Đánh giá các nhà cung cấp API chỉnh sửa ảnh
- Xác nhận danh sách rút gọn của bạn và bắt đầu tích hợp
API chỉnh sửa ảnh bao gồm những gì và ai sử dụng nó
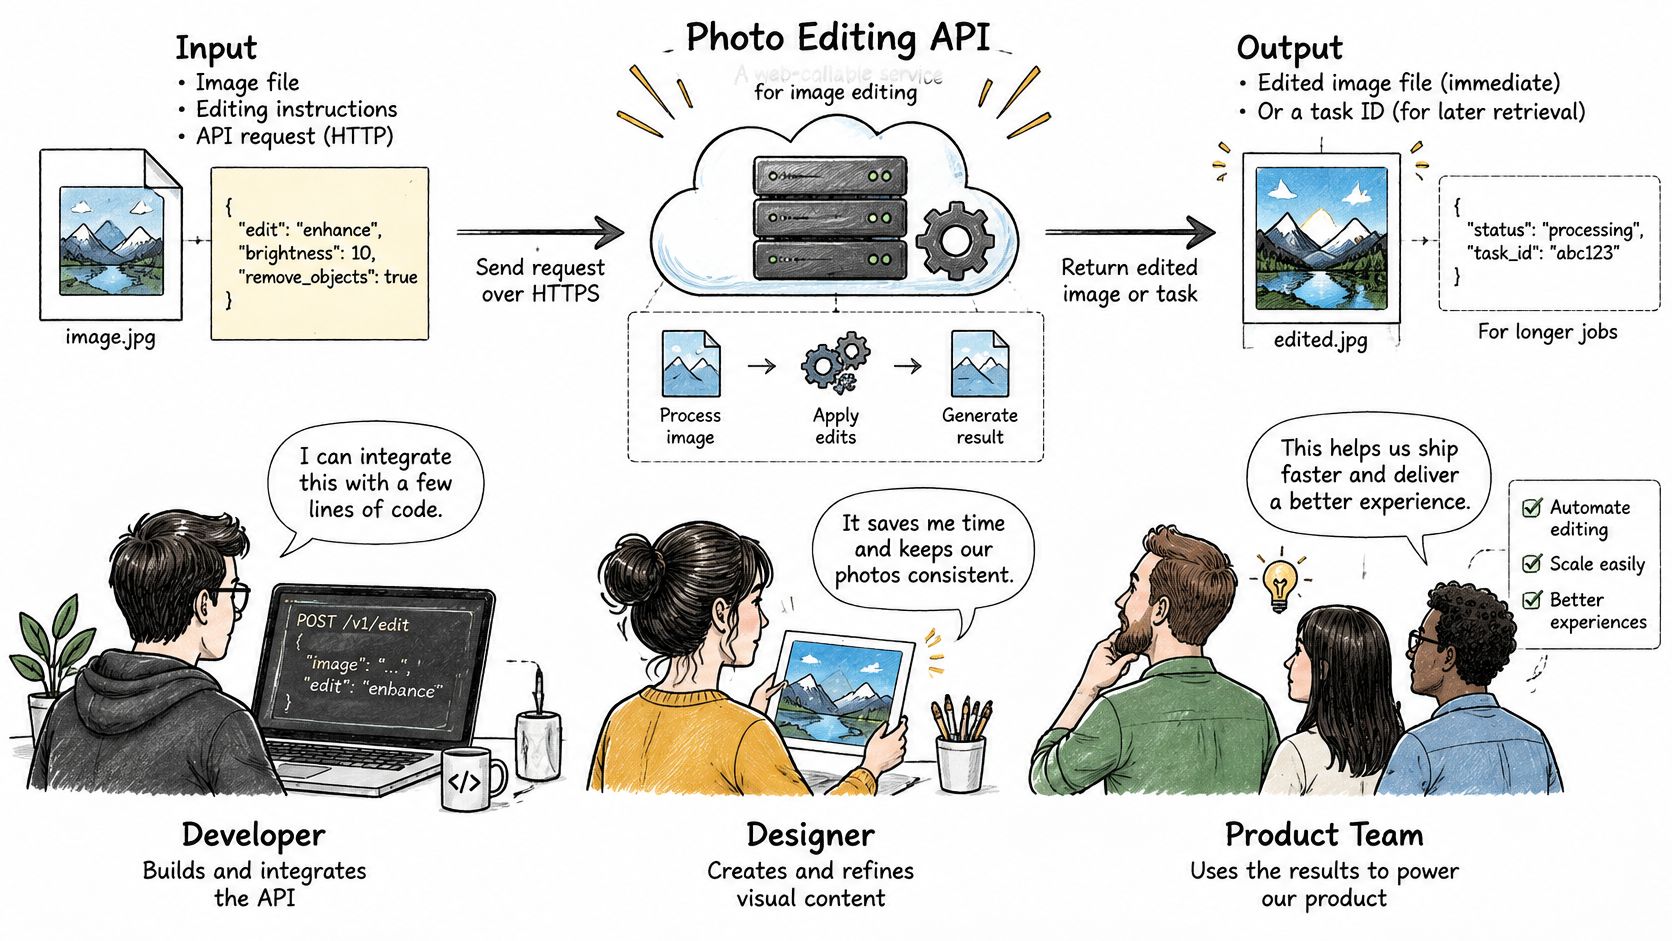
Một API chỉnh sửa ảnh là một dịch vụ có thể gọi qua web, chấp nhận một hình ảnh kèm theo hướng dẫn, thực hiện chỉnh sửa trên máy chủ và trả về tệp đã chỉnh sửa hoặc một tác vụ mà ứng dụng của bạn sẽ thu thập kết quả sau. Bạn không bao giờ phải phân phối trình chỉnh sửa trên máy tính để bàn, và người dùng của bạn cũng không bao giờ phải cài đặt nó. Ứng dụng của bạn gửi yêu cầu, dịch vụ thực hiện công việc, và mã của bạn quyết định điều gì xảy ra với đầu ra.
Mô hình đó phát triển từ việc các công cụ trên máy tính để bàn chuyển lên đám mây. Các API Photoshop và Lightroom của Adobe hỗ trợ chỉnh sửa cấp độ lớp và cấp độ tài liệu và có thể tạo ra hàng nghìn biến thể trong vài phút. Nhu cầu đằng sau các công cụ như thế này rất dễ giải thích: các nhóm sáng tạo dành phần lớn thời gian làm việc của họ cho các tác vụ lặp đi lặp lại như thay đổi kích thước tài sản, và một API sẽ loại bỏ chính xác công việc đó khỏi họ.
Hầu hết các thao tác thuộc hai nhóm chính. Chuyển đổi xác định (Deterministic transforms), như thay đổi kích thước (resize), cắt (crop), xoay (rotate) và chỉnh màu (color correction), hoạt động giống như cài đặt máy photocopy: cùng một đầu vào luôn tạo ra cùng một đầu ra, vì vậy bạn có thể lưu vào bộ nhớ cache (cache) kết quả và kiểm tra dựa trên các kỳ vọng cố định. Chỉnh sửa dựa trên AI (AI-driven edits), như xóa nền (background removal), che mặt nạ (masking), điền vào (inpainting) và nâng cấp (upscaling), hoạt động giống như một người chỉnh sửa ảnh: kết quả phụ thuộc vào mô hình và hình ảnh, vì vậy chất lượng có thể khác nhau giữa các loại hình ảnh và thậm chí giữa các lần chạy cùng một yêu cầu. Sự khác biệt đó định hình ngân sách của bạn. Một cuộc gọi xác định hoặc hoạt động hoặc thất bại, trong khi một chỉnh sửa dựa trên mô hình có thể trả về một tệp trông có vẻ hợp lý nhưng vẫn bị từ chối ở các bước tiếp theo. Một mức giá rẻ cho mỗi lần gọi sẽ tăng nhanh chóng khi các lần thử lại (retries) xuất hiện.
Ai tin dùng các API này
- Các nhóm thương mại điện tử tạo ra các biến thể ảnh sản phẩm cho danh sách và quảng cáo
- Các sàn giao dịch xóa nền hoặc chuẩn hóa các tệp tải lên của người bán theo kích thước nhất quán
- Các nhóm quảng cáo sản xuất nhiều kích thước của một mẫu quảng cáo từ một mẫu có sẵn
- Các ứng dụng truyền thông nhúng các tính năng chỉnh sửa vào trong sản phẩm của riêng họ
- Các nhà phát triển tích hợp chỉnh sửa hình ảnh vào các công cụ mã hóa AI và tác nhân nội dung
Mọi nhóm trong danh sách đó đều đẩy các tệp tải lên thực của người dùng qua máy chủ của người khác, vì vậy việc xác thực tệp tải lên, độ tin cậy của công việc và nguồn gốc tệp phải là một phần của quyết định mua hàng ngay từ ngày đầu tiên.
Tổng Quan Các Thao Tác Chỉnh Sửa Ảnh
Hãy bắt đầu bằng cách đối chiếu sản phẩm của bạn với các thao tác dưới đây. Đọc kỹ cột đầu vào, vì nó cho bạn biết ứng dụng của bạn phải làm thêm những gì trước khi thực hiện lệnh gọi.
| Thao Tác | Chức Năng | Đầu Vào Điển Hình | Đầu Ra Điển Hình |
|---|---|---|---|
| Xóa nền | Tách chủ thể và xóa nền | Một ảnh, mặt nạ tùy chọn | PNG có kênh alpha |
| Thay đổi kích thước và cắt | Thay đổi kích thước theo chiều rộng, chiều cao hoặc tỷ lệ khung hình mục tiêu | Ảnh kèm chiều rộng, chiều cao hoặc tỷ lệ | JPEG, PNG hoặc WebP với kích thước đã đặt |
| Chuyển đổi định dạng | Mã hóa lại tệp sang định dạng khác | Ảnh nguồn kèm định dạng đích | Tệp đã mã hóa lại, siêu dữ liệu có thể thay đổi |
| Điều chỉnh màu sắc và ánh sáng | Chỉnh sửa phơi sáng, cân bằng trắng và độ tương phản | Ảnh kèm các thông số điều chỉnh | Ảnh đã điều chỉnh với cùng kích thước |
| Tạo mặt nạ | Tạo mặt nạ vùng chọn cho một khu vực | Ảnh kèm prompt hoặc điểm | Ảnh mặt nạ thang độ xám |
| Inpainting và điền tạo sinh | Thay thế hoặc thêm nội dung bên trong vùng được tạo mặt nạ | Ảnh, mask và text prompt | Ảnh đã chỉnh sửa, đầu ra thay đổi theo mỗi lần chạy |
| Nâng cấp độ phân giải | Tăng độ phân giải và thêm chi tiết | Ảnh kèm hệ số tỷ lệ | Ảnh lớn hơn, thời gian và kích thước tỷ lệ thuận với đầu ra |
| Ghép ảnh theo mẫu | Đặt chủ thể vào bố cục hoặc mẫu thương hiệu | Ảnh chủ thể, ID mẫu và các trường văn bản | Ảnh ghép đã render |
Cách Đọc Bảng Này
Các hàng mang tính xác định, như thay đổi kích thước, cắt và chuyển đổi định dạng, là dễ triển khai nhất. Bạn có thể viết một bài kiểm tra gửi một ảnh, kiểm tra kích thước và định dạng đầu ra, và mong đợi kết quả tương tự vào tuần tới. Bạn cũng có thể lưu trữ đầu ra vào bộ nhớ đệm (cache) một cách an toàn, vì các đầu vào giống hệt nhau sẽ không tạo ra một tệp khác.
Các hàng tạo sinh hoạt động khác. Inpainting cần một mask để đánh dấu khu vực cần thay thế, cộng với một prompt mô tả những gì nên xuất hiện ở đó. Nếu ứng dụng của bạn chưa tạo mask, bạn sẽ cần một bước tạo mask trước, có thể từ việc người dùng vẽ trên ảnh, một cú nhấp điểm, hoặc một lệnh gọi phân đoạn riêng biệt. Đó là một yêu cầu bổ sung, một điểm lỗi bổ sung và giao diện người dùng (UI) bổ sung.
Giả sử bạn đang xây dựng một tính năng được mô tả trong hướng dẫn này về cách thay đổi ảnh phong cảnh thành ảnh chân dung. Một thao tác cắt đơn giản là mang tính xác định, nhưng mở rộng khung vẽ và lấp đầy không gian mới là tạo sinh. Hai cách tiếp cận đó cần thử nghiệm khác nhau, thời gian khác nhau và thường là giá cả khác nhau, mặc dù người dùng chỉ thấy một nút.
Quy tắc thực tế: Nếu một thao tác cần mask hoặc prompt, hãy dự trù ngân sách cho việc xem xét thủ công hoặc một nút thử lại. Kết quả đầu tiên sẽ không phải lúc nào cũng là kết quả mà người dùng của bạn giữ lại.
Trước khi bạn đánh giá bất kỳ nhà cung cấp nào, hãy ghi lại các thao tác mà sản phẩm của bạn cần. Đánh dấu những thao tác nào cần mask, những thao tác nào cần prompt và những thao tác nào phải giữ nguyên độ trong suốt. Danh sách ngắn đó sẽ trở thành kế hoạch kiểm thử của bạn sau này, và nó giúp bạn không phải trả tiền cho một bộ tính năng rộng lớn mà bạn sẽ không bao giờ gọi đến.
Xác thực tệp tải lên trước khi chúng đến Trình chỉnh sửa
Mọi tệp tải lên đều là đầu vào nhị phân không đáng tin cậy, bất kể tên tệp hay tiêu đề Content-Type của nó khai báo điều gì. Một máy khách có thể gắn nhãn bất kỳ tệp nào là image/png, vì vậy lớp tiếp nhận của bạn phải kiểm tra chính tệp đó trước khi trình chỉnh sửa, mô hình hoặc người dùng khác nhìn thấy nó. OWASP File Upload Cheat Sheet khuyến nghị xác thực magic bytes và giải mã tệp bằng thư viện hình ảnh được duy trì, đồng thời từ chối các hình ảnh vượt quá kích thước pixel tối đa vì các tệp nén cao có thể mở rộng thành các cấp phát bộ nhớ cực lớn trong quá trình giải mã.
Các biện pháp kiểm soát cần áp dụng theo thứ tự
- Kiểm tra các byte thực tế. Xác thực magic bytes, sau đó giải mã tệp hoàn toàn. Nếu thư viện của bạn không thể giải mã nó, hãy từ chối, ngay cả khi tiêu đề có vẻ đúng.
- Đổi tên trên máy chủ. Tạo một UUID phía máy chủ để lưu trữ và bỏ qua tên tệp được cung cấp, vốn có thể chứa các thủ thuật đường dẫn hoặc xung đột.
- Hạn chế loại và kích thước byte. Chỉ chấp nhận các phần mở rộng và định dạng mà trình chỉnh sửa của bạn hỗ trợ, và từ chối các tệp vượt quá giới hạn kích thước rõ ràng.
- Giới hạn pixel và bộ nhớ đã giải mã. Một tệp nén nhỏ có thể giải mã thành một bitmap khổng lồ, vì vậy hãy giới hạn chiều rộng, chiều cao, tổng số megapixel và bộ nhớ ước tính, chứ không chỉ byte.
- Thực thi ủy quyền khi tìm nạp. Kiểm tra xem người yêu cầu có thể truy cập hình ảnh cụ thể đó mỗi khi nó được tải xuống hoặc chỉnh sửa hay không.
- Giữ bản gốc bên ngoài thư mục gốc web. Lưu trữ chúng trong bộ nhớ riêng tư hoặc phục vụ chúng thông qua một trình xử lý do ứng dụng kiểm soát, để một URL đoán được không làm lộ chúng.
Sau khi một tệp được thông qua, hãy chuẩn hóa nó bằng cách mã hóa lại thành một định dạng được kiểm soát trước khi thực hiện các chuyển đổi tiếp theo. Mã hóa lại giúp giảm sự mơ hồ của trình phân tích cú pháp giữa các thư viện và loại bỏ nội dung payload hoạt động hoặc không mong muốn trong khi vẫn giữ dữ liệu hình ảnh bạn cần. Nó cũng cung cấp cho mọi bước sau này một điểm khởi đầu đã biết về chế độ màu và hướng.
Hợp đồng API của bạn quan trọng không kém các kiểm tra. Trả về lỗi xác thực có cấu trúc với mã có thể đọc được bằng máy, trường bị lỗi và thông báo mà máy khách của bạn có thể hiển thị. Một người dùng tải lên tệp HEIC bị hỏng nên biết rằng tệp đó không giải mã được, chứ không phải máy chủ trả về lỗi chung. Khi bạn xây dựng dựa trên một nhà cung cấp, hãy kiểm tra các giới hạn được ghi lại của họ trước, như trong tài liệu API phương tiện, và phản ánh các giới hạn nghiêm ngặt nhất ở biên của bạn để các tệp xấu bị lỗi nhanh chóng và ít tốn kém.
Cách Yêu Cầu Chỉnh Sửa Di Chuyển Từ Tải Lên Đến Kết Quả
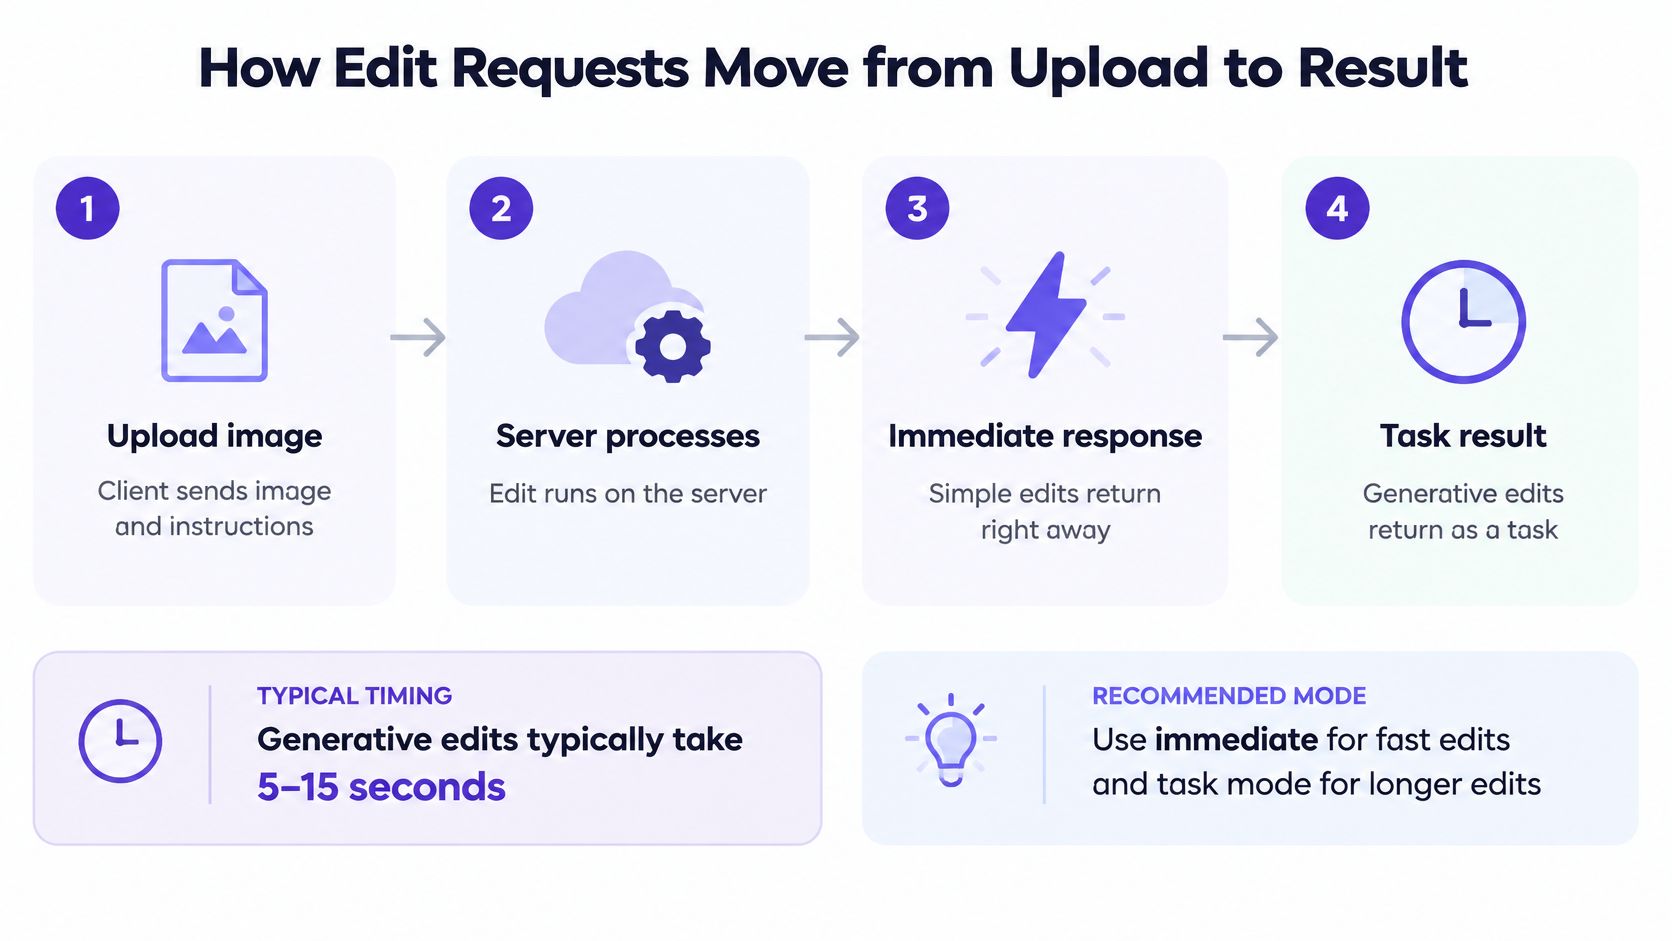
Một số chỉnh sửa trả về trong cùng một phản hồi HTTP. Những chỉnh sửa khác trả về một tác vụ mà bạn theo dõi cho đến khi kết quả sẵn sàng. Việc trộn lẫn hai mô hình này là một nguyên nhân phổ biến gây ra lỗi hết thời gian chờ (timeouts), vì vậy hãy định tuyến theo thời lượng dự kiến trước tiên.
| Loại Chỉnh Sửa | Thời Lượng Điển Hình | Chế Độ Khuyến Nghị | Rủi Ro Hết Thời Gian Chờ |
|---|---|---|---|
| Thay đổi kích thước, cắt, và chuyển đổi định dạng | Thường ngắn | Đồng bộ (Synchronous) | Thấp |
| Điều chỉnh màu sắc và ánh sáng | Thường ngắn, tăng theo kích thước ảnh | Đồng bộ (Synchronous) cho ảnh nhỏ | Thấp đến trung bình |
| Xóa nền | Tăng theo kích thước ảnh và tải | Đồng bộ (Synchronous) cho ảnh đơn, không đồng bộ (asynchronous) cho hàng loạt | Trung bình |
| Chỉnh sửa tạo sinh (inpainting, generative fill) | 5 đến 15 giây | Không đồng bộ (Asynchronous) với polling hoặc webhook | Cao nếu giữ trên một yêu cầu mở |
| Nâng cấp độ phân giải và các tác vụ nặng khác | Có thể vượt quá chỉnh sửa tạo sinh | Không đồng bộ (Asynchronous) | Cao |
Sáu Bước Trong Vòng Đời Yêu Cầu
- Xác thực bằng API key có phạm vi. Cấp cho mỗi dịch vụ một key riêng để bạn có thể thu hồi một key mà không làm hỏng mọi thứ khác.
- Gửi hình ảnh và các tham số. Gửi tệp nguồn hoặc URL của nó, thao tác, kích thước hoặc prompt, và định dạng đầu ra bạn yêu cầu.
- Nhận kết quả hoặc ID tác vụ. Một bản ghi tác vụ nên bao gồm một ID, một trạng thái di chuyển từ queued (đang chờ) đến processing (đang xử lý) đến completed (hoàn thành) hoặc failed (thất bại), thời gian hết hạn cho đầu ra, và một tham chiếu tải xuống.
- Polling hoặc chờ webhook. Polling với các khoảng thời gian tăng dần, hoặc đăng ký một webhook để nhà cung cấp thông báo cho bạn. Trên nền tảng của chúng tôi, các phản hồi văn bản được streaming về từng token, và các tác vụ hình ảnh và video trả về một tác vụ mà bạn polling hoặc một webhook báo cáo là đã sẵn sàng.
- Tải xuống đầu ra kịp thời. Coi việc tải xuống là một bước riêng với thời gian chờ riêng, vì các liên kết kết quả sẽ hết hạn.
- Lưu trữ bản sao của riêng bạn. Lưu tệp với ID tác vụ, tham chiếu đầu vào, các tham số và siêu dữ liệu đầu ra của nó, để bạn có thể theo dõi hoặc tái tạo chỉnh sửa sau này.
Ghi lại ID tác vụ, các thay đổi trạng thái, dấu thời gian và mã lỗi ở mỗi bước. Khi người dùng báo cáo một kết quả bị thiếu, những nhật ký đó cho bạn biết liệu tác vụ chưa bao giờ rời khỏi hàng đợi, thất bại trong quá trình xử lý, hay đã hoàn thành nhưng hết hạn trước khi tải xuống. Nếu không có chúng, bạn đang đoán mò.
Giữ các thao tác nhanh ở chế độ đồng bộ (synchronous), định tuyến bất cứ thứ gì có thể vượt quá ngân sách thời gian chờ của bạn thông qua các tác vụ, và đừng bao giờ cho rằng một tác vụ đã hoàn thành có nghĩa là bạn đã có tệp.
Một mô hình tư duy hữu ích là một phiếu gọi món ở nhà hàng. Gửi đơn hàng không phải là bữa ăn, số phiếu cho phép bạn nhận món, và nhà bếp sẽ không giữ nó mãi mãi. Xây dựng ứng dụng khách (client) của bạn xoay quanh phiếu gọi món, chứ không phải xoay quanh việc chờ đợi ở quầy với kết nối mở.
Chọn định dạng đầu ra và giữ độ trong suốt
Lựa chọn định dạng quyết định kích thước tệp, độ trong suốt và liệu hệ thống tiếp theo có mở được kết quả hay không. Hãy so sánh bốn định dạng phân phối phổ biến trước khi bạn hard-code một định dạng.
| Định dạng | Độ trong suốt | Hoạt ảnh | Điểm mạnh | Cần lưu ý |
|---|---|---|---|---|
| JPEG | Không có kênh alpha | Không | Tệp nhỏ cho ảnh chụp, được hỗ trợ phổ biến | Lossy, nên lưu lặp lại sẽ làm giảm chất lượng hình ảnh |
| PNG | Kênh alpha đầy đủ | Không | Lossless, cạnh sắc nét và đồ họa | Tệp lớn cho ảnh chụp |
| WebP | Có, lossy hoặc lossless | Có | Hỗ trợ web rộng rãi, tối đa 16,383 × 16,383 px | Xác nhận client hỗ trợ mục tiêu |
| AVIF | Có | Có | Nén tốt hơn và độ sâu màu cao hơn | Hỗ trợ trình duyệt và kết xuất progressive khác nhau |
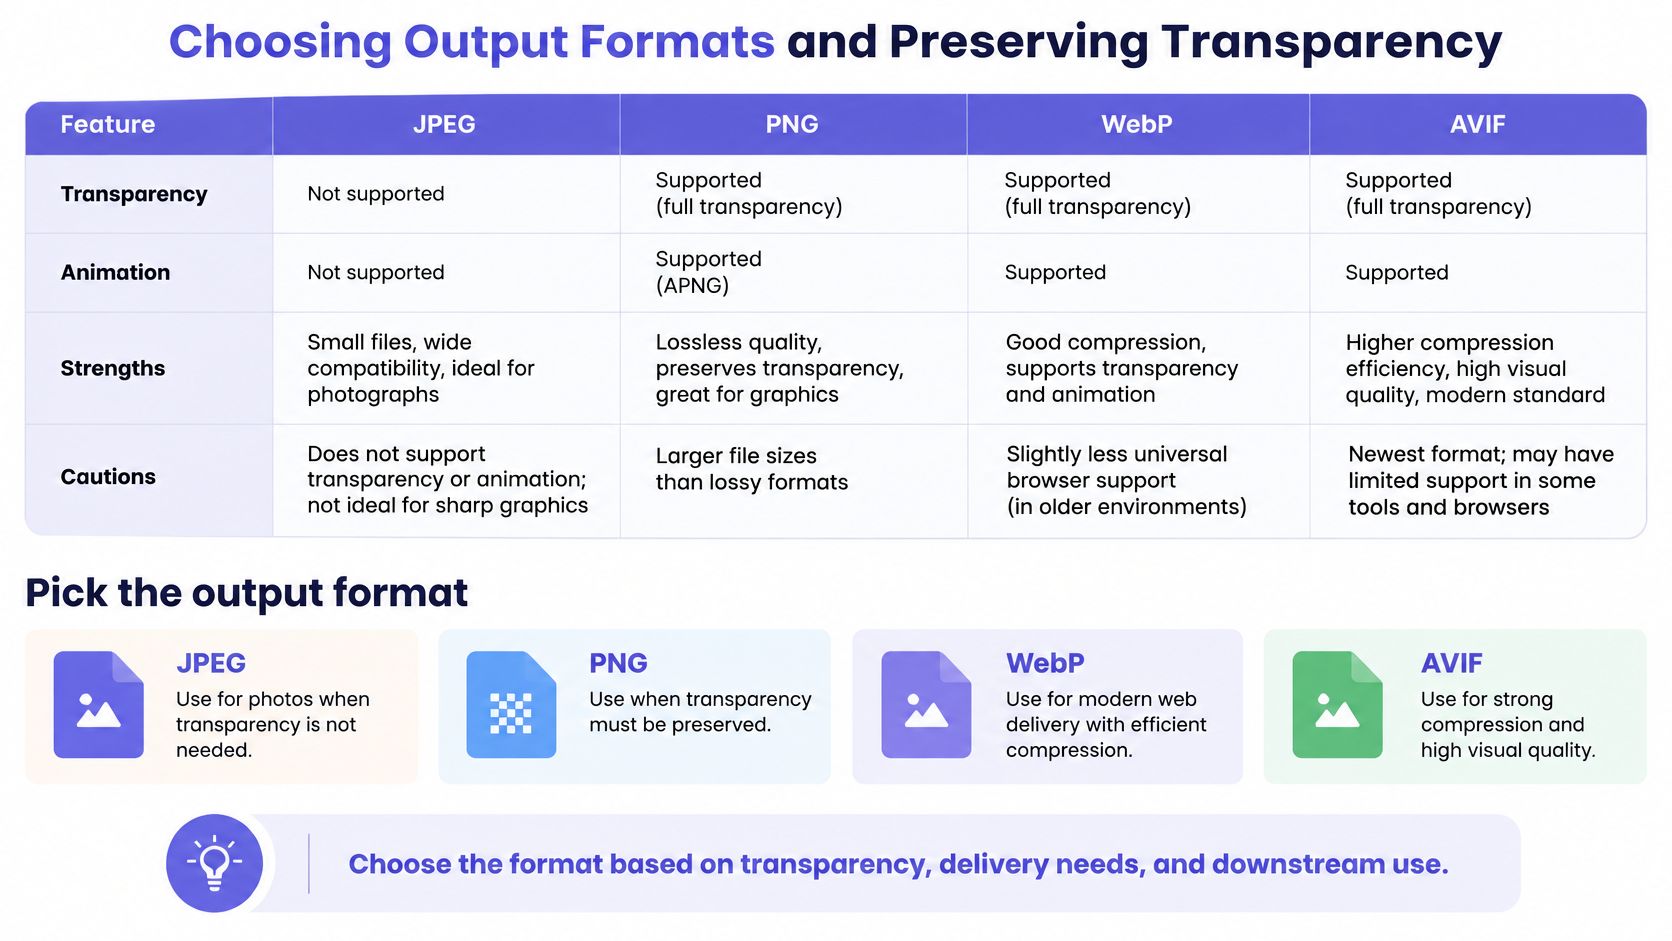
Hãy thương lượng định dạng thay vì cố định nó trên toàn cục. Hướng dẫn của MDN về các loại tệp hình ảnh xác định image/webp được hỗ trợ rộng rãi cho ảnh tĩnh và ảnh động có độ trong suốt ở chế độ lossy hoặc lossless, với kích thước tối đa 16,383 × 16,383 pixel. AVIF có thể nén tốt hơn và hỗ trợ độ sâu màu cao hơn, nhưng hỗ trợ và hành vi kết xuất khác nhau tùy client, nên đừng chuyển mọi asset sang AVIF.
Một quy trình làm việc mẫu cho tệp trung gian và bàn giao
Giữ một tệp trung gian lossless hoặc chất lượng cao trong khi vẫn đang chỉnh sửa. Nếu người dùng xóa nền, sau đó đổi kích thước, rồi thêm bóng, việc lưu JPEG lossy giữa mỗi bước sẽ làm cộng dồn lỗi nén. Làm việc từ tệp trung gian, rồi mã hóa một lần khi bàn giao, thường là WebP cho nhu cầu web rộng rãi và AVIF chỉ ở nơi client sử dụng hỗ trợ rõ ràng.
Hãy hỏi xem phản hồi báo lại những gì. Một API chỉnh sửa ảnh ổn định sẽ trả về định dạng được yêu cầu, định dạng thực tế, kích thước, cách xử lý color profile, giữ alpha, số frame và kích thước byte. Nếu định dạng thực tế khác với định dạng bạn yêu cầu, mã của bạn phải biết ngay lập tức, không phải khi khách hàng phàn nàn.
Hãy xác minh độ trong suốt sau mỗi lần biến đổi. Giả sử một người bán trên sàn thương mại điện tử tải lên một logo có nền trong suốt, và pipeline của bạn đổi kích thước rồi ghép nó lên một thẻ trắng. Việc đổi kích thước và ghép có thể thay đổi chế độ màu hoặc làm mất alpha, nên hãy kiểm tra rằng đầu ra vẫn có kênh alpha khi bạn yêu cầu có, và không mang kênh đó khi bạn cố ý làm phẳng nó. Một assertion đó trong bộ kiểm thử của bạn ngăn được cả một lớp lỗi hiển thị.
Xây dựng để xử lý các chỉnh sửa chậm, thử lại và sự cố ngừng hoạt động
Các lỗi sản xuất hiếm khi trông giống một lỗi rõ ràng. Chúng trông giống một yêu cầu hết thời gian chờ sau khi chỉnh sửa đã chạy, một webhook đến hai lần, hoặc một lô dừng lại ở mục 340 trong số 500. Hướng dẫn của SnapEdit về việc thêm chỉnh sửa ảnh AI vào ứng dụng lưu ý rằng các chỉnh sửa tạo sinh có thể mất 5 đến 15 giây trong khi nhiều môi trường triển khai áp đặt thời gian chờ upstream khoảng 60 giây, và rằng giới hạn tốc độ danh nghĩa thường nằm ở mức 60 đến 120 yêu cầu mỗi phút. Những con số đó nói rất ít về hành vi hàng đợi, vì vậy bạn cần có các biện pháp kiểm soát của riêng mình.
Sáu biện pháp kiểm soát ngăn chặn các lỗi tốn kém
- Khóa Idempotency. Gửi một khóa duy nhất với mỗi công việc để yêu cầu được gửi lại trả về tác vụ gốc thay vì chạy và tính phí hai lần.
- Chỉ thử lại khi có lỗi tạm thời. Thử lại các phản hồi 429 và 503 với exponential backoff và jitter, tuân thủ Retry-After. Không bao giờ thử lại lỗi xác thực, vì cùng một đầu vào sẽ thất bại theo cùng một cách.
- Polling backoff. Kéo dài khoảng thời gian giữa các lần kiểm tra trạng thái khi công việc cũ đi, để hàng nghìn client không biến việc thăm dò trạng thái thành một đợt tăng tải riêng.
- Xác minh và loại bỏ trùng lặp webhook. Xác minh chữ ký, lưu trữ ID giao hàng và xử lý các sự kiện lặp lại hoặc không theo thứ tự, vì một sự kiện hoàn thành có thể đến nhiều hơn một lần.
- Điểm kiểm tra lô. Ghi lại những mục nào đã hoàn thành, cùng với các tham chiếu đầu ra của chúng, để một lần khởi động lại tiếp tục từ điểm kiểm tra thay vì chạy lại công việc đã hoàn thành.
- Chuyển đổi dự phòng với ghi nhật ký. Nếu các yêu cầu có thể chuyển sang một nhà cung cấp khỏe mạnh khác, hãy ghi nhật ký mỗi lần chuyển đổi dự phòng với ID công việc và lý do, để bạn có thể kiểm tra chất lượng và chi phí sau đó.
Kiểm tra các đợt bùng nổ ở mức độ đồng thời thực tế của bạn, không phải từng yêu cầu lịch sự một. Gửi mức đỉnh dự kiến của bạn, xem hàng đợi thoát như thế nào và kiểm tra xem các công việc nhỏ có phải chờ sau các công việc lớn hay không. Lập lịch công bằng rất quan trọng khi một khách hàng tải lên một lô lớn trong khi một khách hàng khác chờ đợi một chỉnh sửa avatar duy nhất.
Bảng điểm độ tin cậy cần lưu ý
- Độ trễ p95 và p99 theo kích thước hình ảnh và thao tác, không chỉ là mức trung bình
- Tỷ lệ cuộc gọi đồng bộ so với không đồng bộ và tỷ lệ hết thời gian chờ của chúng
- Thời gian hết hạn tác vụ và bao nhiêu kết quả đã hết hạn trước khi tải xuống
- Tỷ lệ thử lại và số lượng công việc trùng lặp mỗi ngày
- Thời gian khôi phục thủ công mà nhóm của bạn dành mỗi tuần cho các công việc bị kẹt
Kiểm tra chi phí: Chia tổng chi tiêu, bao gồm các lần thử lại và công việc thất bại, cho số lượng chỉnh sửa có thể sử dụng đã hoàn thành. Đó là mức giá bạn thực sự đang trả.
Một mức giá thấp cho mỗi cuộc gọi có thể trở nên không còn thấp khi bạn tính đến các lần chạy trùng lặp, các công việc hết thời gian chờ mà bạn gửi lại, và thời gian kỹ sư dành để khởi động lại các lô. So sánh các nhà cung cấp dựa trên chi phí cho mỗi chỉnh sửa hoàn thành, và bạn sẽ thường thấy dịch vụ đáng tin cậy hơn lại là dịch vụ rẻ hơn trong thực tế.
Kiểm soát Nguồn gốc, Siêu dữ liệu và Lưu giữ Dữ liệu
Mọi người sử dụng từ 'provenance' (nguồn gốc) cho năm điều khác nhau, và mỗi điều lại tồn tại qua quá trình chỉnh sửa theo những cách khác nhau. EXIF metadata mang các trường thông tin về máy ảnh và chỉnh sửa bên trong tệp. C2PA Content Credentials ghi lại lịch sử chỉnh sửa đã ký. Invisible watermarks (hình mờ vô hình) ẩn một tín hiệu trong các pixel. Application audit logs là các bản ghi mà hệ thống của bạn tự viết. Provider job records ghi lại model, các tham số và dấu thời gian ở phía nhà cung cấp.
| Lớp | Sau khi thay đổi kích thước | Sau khi nén | Sau khi chuyển đổi định dạng |
|---|---|---|---|
| EXIF metadata | Thường bị xóa khi mã hóa lại | Thường bị xóa khi mã hóa lại | Thường bị xóa hoặc thay đổi |
| C2PA Content Credentials | Có thể bị loại bỏ | Có thể bị loại bỏ | Có thể bị loại bỏ bởi chuyển đổi thông thường |
| Invisible watermark | Có thể tồn tại; yếu đi sau khi cắt xén nhiều | Yếu đi dưới áp lực nén nặng | Có thể tồn tại qua một số chuyển đổi |
| Application audit log | Không thay đổi | Không thay đổi | Không thay đổi |
| Provider job records | Được giữ theo điều khoản của nhà cung cấp | Được giữ theo điều khoản của nhà cung cấp | Được giữ theo điều khoản của nhà cung cấp |
Bài học thực tế là các dấu hiệu dựa trên tệp rất dễ bị tổn thương. Quá trình xử lý nền tảng thông thường, mã hóa lại hoặc chụp màn hình có thể xóa siêu dữ liệu và thông tin xác thực, và việc cắt xén hoặc nén nặng có thể làm cho hình mờ không thể phát hiện được. Nhật ký kiểm toán của riêng bạn là lớp bạn kiểm soát từ đầu đến cuối, vì vậy hãy ghi lại nó tại thời điểm chỉnh sửa với các hàm băm đầu vào và đầu ra, các tham số, định danh model và dấu thời gian.
Đừng phóng đại những gì một dấu hiệu chứng minh. Provenance (nguồn gốc) cho thấy xuất xứ và lịch sử, chứ không phải hình ảnh đó là xác thực, được cấp phép cho mục đích sử dụng của bạn, hoặc chính xác trong ngữ cảnh bạn xuất bản nó. Một bức ảnh có thông tin xác thực vẫn có thể gây hiểu lầm nếu nó bị cắt xén hoặc chú thích sai lệch.
Các câu hỏi cần gửi cho bất kỳ nhà cung cấp nào
- Lưu giữ. Hình ảnh gốc có được lưu giữ không, trong bao lâu và ở những khu vực nào?
- Sử dụng để đào tạo. Hình ảnh đã tải lên hoặc chỉnh sửa có được sử dụng để đào tạo các model không?
- Xóa. Yêu cầu xóa được thực hiện như thế nào, nhanh chóng ra sao và việc hoàn thành được xác nhận như thế nào?
- Các bên xử lý phụ. Những công ty nào khác xử lý dữ liệu trong quá trình xử lý?
- Tái tạo. Nhật ký có ghi lại đủ thông tin để tái tạo lại ai đã chỉnh sửa gì, khi nào và với những cài đặt nào không?
Cũng hãy chuẩn bị cho các nghĩa vụ từ phía bạn. Chính sách API của Google Photos, chẳng hạn, yêu cầu các ứng dụng phải tiết lộ việc truy cập và chia sẻ dữ liệu, có được sự đồng ý rõ ràng, bảo vệ dữ liệu, giới hạn quyền và tôn trọng các yêu cầu xóa. Nếu bạn làm việc trong lĩnh vực báo chí, quảng cáo, bảo hiểm hoặc các thị trường, hãy nhận được câu trả lời bằng văn bản trước khi ra mắt, vì việc trang bị lại các kiểm soát xóa và vị trí dữ liệu sau khi người dùng tải ảnh lên là một quá trình khó khăn.
Đánh giá các nhà cung cấp API chỉnh sửa ảnh
Hai nhà cung cấp có thể đưa ra cùng một mức giá cho mỗi ảnh nhưng chi phí thực tế vẫn có thể rất khác nhau khi tính cả các lỗi và lần thử lại. Hãy chấm điểm các ứng viên dựa trên khối lượng công việc của riêng bạn, nhóm các tiêu chí lại để điểm mạnh ở một lĩnh vực không thể che giấu điểm yếu ở lĩnh vực khác.
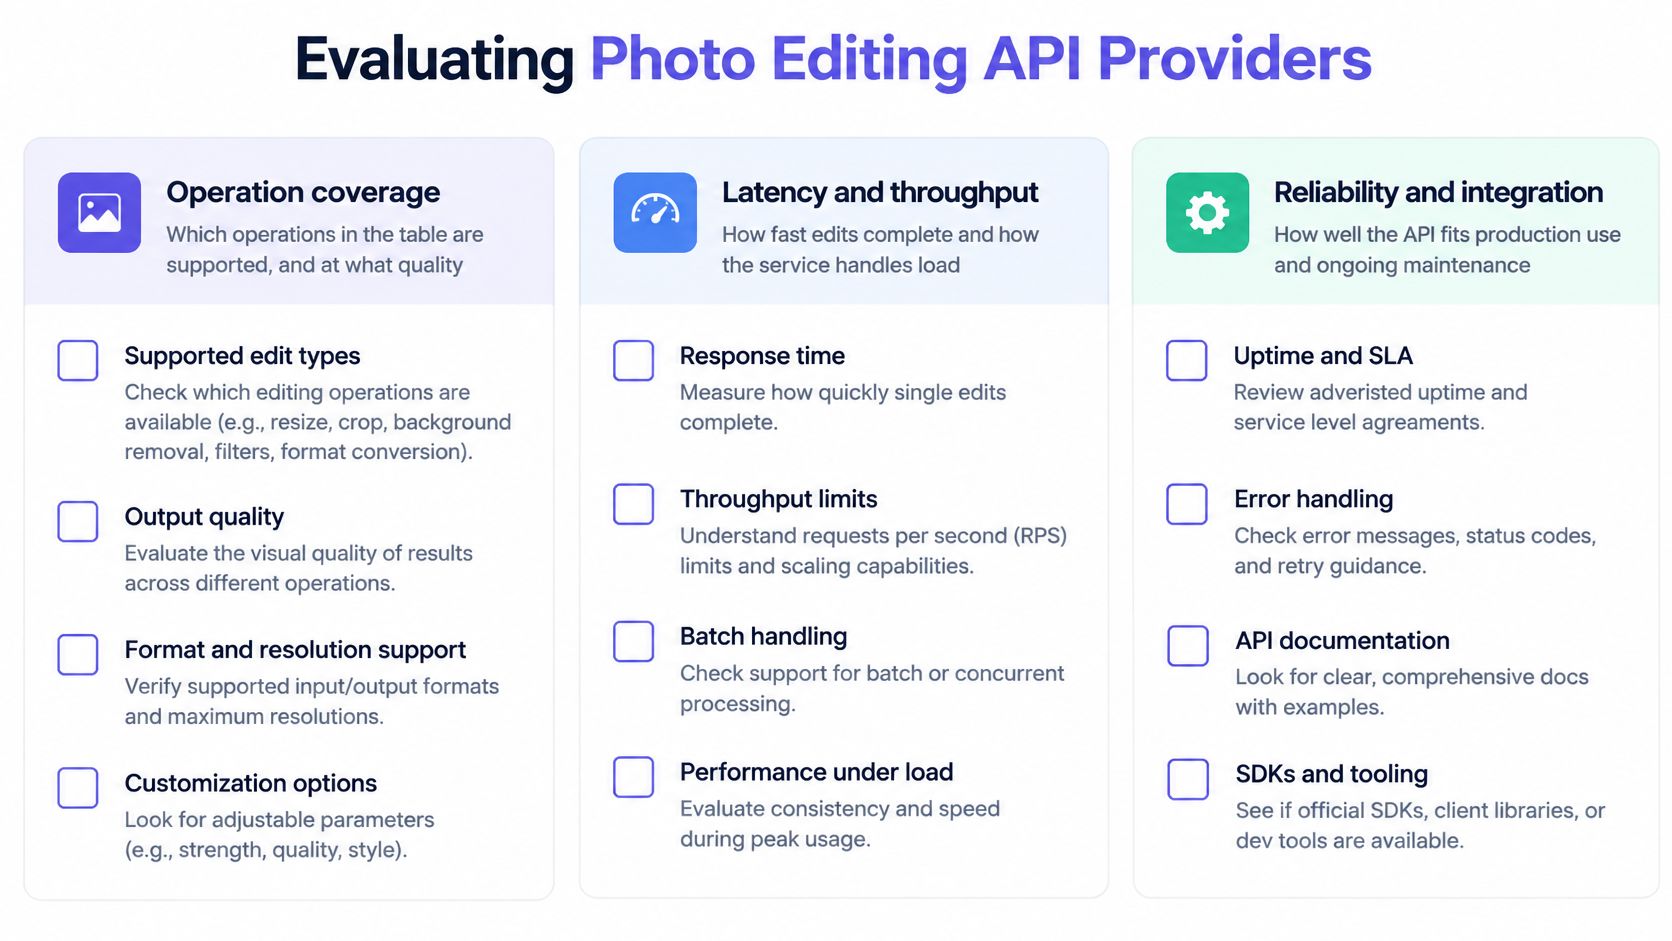
Danh sách kiểm tra tiêu chí
- Phạm vi hoạt động. Những hoạt động nào được hỗ trợ, và chất lượng AI có ổn định trên cả ảnh nhỏ và ảnh lớn không?
- Mô hình thực thi. Giới hạn đồng bộ, thời gian hết hạn tác vụ, và các tùy chọn polling hoặc webhook là gì? Thời gian hết hạn dễ bị đánh giá thấp: UberLLM giữ các liên kết kết quả hình ảnh trong khoảng 15 phút, vì vậy hãy lấy kết quả kịp thời.
- Thông lượng. Giới hạn số yêu cầu mỗi phút áp dụng là gì, bạn có thể đặt giới hạn cho mỗi key không, và hàng đợi hoạt động như thế nào khi có các đợt tăng đột biến?
- Kiểm soát đầu ra. Bạn có thể thương lượng định dạng không, và phản hồi có báo cáo alpha, cấu hình màu và kích thước thực tế không?
- Độ tin cậy. Các khóa idempotency, hướng dẫn thử lại và chuyển đổi dự phòng có được ghi lại và kiểm tra được không? Hãy hỏi liệu một yêu cầu có được định tuyến lại tự động khi nhà cung cấp chậm hoặc ngoại tuyến không.
- Giá cả. Thanh toán theo mỗi ảnh, mỗi tác vụ hay mỗi megapixel? Kiểm tra xem các tác vụ thất bại có bị tính phí không, những khoản phí nào áp dụng khi bạn nạp tiền trả trước, và liệu có giới hạn chi tiêu cho mỗi key không.
- Khả năng tương thích. Các SDK có phù hợp với ngăn xếp công nghệ của bạn không, và mã client hiện có có thể giữ nguyên cấu trúc khi thay đổi endpoint và key không?
- Điều khoản dữ liệu. Các cam kết về lưu giữ, đào tạo, xóa và vị trí dữ liệu là gì?
Chạy một bài kiểm tra có thể so sánh được
- Chọn 50 hình ảnh đại diện từ danh mục của riêng bạn, bao gồm các cạnh khó, ánh sáng yếu, độ trong suốt và các tệp lớn.
- Chạy các hoạt động tương tự thông qua từng API được chọn lọc với các tham số giống hệt nhau. Đối với các mô hình chỉnh sửa, hãy bao gồm các trường hợp prompt và mask mà sản phẩm của bạn sẽ gửi, và xác nhận các tham số được chấp nhận trên trang liệt kê của từng mô hình, chẳng hạn như danh sách mô hình chỉnh sửa ảnh.
- Ghi lại độ trễ p95, tỷ lệ lỗi và chất lượng đầu ra cho mỗi hoạt động, với đánh giá đạt hoặc không đạt đơn giản từ người hiểu rõ sản phẩm của bạn.
- Chuyển đổi mọi mức giá thành một đơn vị, chi phí cho mỗi đầu ra thành công bao gồm cả các lần thử lại, để một mức giá rẻ mà vẫn tính phí các tác vụ thất bại không còn vẻ rẻ nữa.
- Xếp hạng theo chi phí cho mỗi lần chỉnh sửa hoàn thành trong số các nhà cung cấp vượt qua tiêu chuẩn chất lượng của bạn, vì giá niêm yết đơn thuần bỏ qua chi phí của các lỗi.
Một nhà cung cấp thắng thế với các ảnh mẫu sạch vẫn có thể thua với các ảnh thực tế lộn xộn của bạn. 50 hình ảnh của bạn là thứ gần nhất với sự thật khách quan mà bạn sẽ có được trước khi ra mắt.
Xác nhận danh sách rút gọn của bạn và bắt đầu tích hợp
Biến quá trình đánh giá của bạn thành một chuỗi quyết định ngắn gọn. Chấm điểm từng ứng viên dựa trên danh sách vận hành, quy tắc xác thực tải lên, định tuyến thời gian, yêu cầu định dạng, bảng điểm độ tin cậy, câu hỏi về nguồn gốc và tiêu chí nhà cung cấp của bạn. Loại bỏ bất kỳ nhà cung cấp nào không đáp ứng được yêu cầu mà bạn không thể bỏ qua, ngay cả khi kết quả demo của họ trông rất ấn tượng.
Chỉ giữ lại các nhà cung cấp vượt qua bài kiểm tra 50 ảnh của bạn về p95 latency, tỷ lệ lỗi và chi phí cho mỗi đầu ra thành công. Sau đó, chạy lại cùng một bài kiểm tra đó với độ đồng thời thực tế của bạn, bao gồm cả một đợt tăng đột biến, bởi vì hành vi hàng đợi dưới tải là nơi các dịch vụ tốt khác lại gây thất vọng. Nếu chất lượng hoặc latency sụp đổ ở mức cao điểm, bạn muốn biết điều đó trong môi trường staging.
Kiểm tra nỗ lực tích hợp. Nếu mã của bạn đã sử dụng các SDK tương thích với OpenAI hoặc Anthropic, hãy ưu tiên một ứng viên cho phép bạn giữ nguyên mã đó và chỉ thay đổi endpoint và key. Với UberLLM, một API key hoạt động với các yêu cầu tương thích với OpenAI và Anthropic, điều này làm giảm lượng mã client bạn phải viết lại khi chuyển đổi mô hình.
Các biện pháp bảo vệ cần thiết lập trước khi ra mắt
- Một key có phạm vi, có thể thu hồi cho mỗi dịch vụ. Các API key của chúng tôi có phạm vi và có thể thu hồi, và các yêu cầu được mã hóa trong quá trình truyền tải, vì vậy một key bị lộ có thể bị cắt quyền truy cập mà không cần xoay vòng mọi thứ.
- Giới hạn chi tiêu cho mỗi key. Bất cứ thứ gì được gửi bằng API key đều được tính vào tài khoản, và một giới hạn chi tiêu cho mỗi key có thể được đặt, vì vậy một vòng lặp thử lại không kiểm soát sẽ không thể làm cạn kiệt số dư của bạn chỉ sau một đêm.
- Cảnh báo về tỷ lệ thử lại và các công việc trùng lặp. Số lần thử lại tăng lên thường xuất hiện trước khi người dùng bắt đầu báo cáo lỗi.
Chứng minh các biện pháp bảo vệ đó hoạt động. Chạy một lô thử nghiệm (staging batch) được thiết kế để thất bại giữa chừng, với các tệp không hợp lệ, hình ảnh quá khổ và thời gian chờ mô phỏng được trộn lẫn vào. Xác nhận rằng các điểm kiểm tra tiếp tục đúng cách, các idempotency key ngăn chặn việc chạy trùng lặp, webhooks loại bỏ trùng lặp và cảnh báo được kích hoạt. Khi lô thử nghiệm đó hoạt động như mong đợi, bạn đã sẵn sàng cho lưu lượng truy cập thực tế, với các kiểm tra về vận hành, xác thực, thời gian, định dạng, độ tin cậy, nguồn gốc và nhà cung cấp của bạn đều được gắn với bằng chứng từ chính hình ảnh của bạn.
Nếu bạn đã sẵn sàng kiểm tra một API chỉnh sửa ảnh với danh mục của riêng mình, UberLLM cung cấp cho bạn các mô hình chỉnh sửa và tạo ảnh thông qua một endpoint tương thích với OpenAI và Anthropic, với các tác vụ bất đồng bộ, polling và webhooks cho các công việc dài hơn. Tạo một key có phạm vi, đặt giới hạn chi tiêu cho mỗi key và chạy bài kiểm tra 50 ảnh của bạn để so sánh chi phí cho mỗi lần chỉnh sửa hoàn tất trước khi bạn cam kết với lưu lượng truy cập sản xuất.