Guia da API de Edição de Fotos: Recursos, Formatos e Fluxos de Trabalho
Um guia prático para os recursos da API de edição de fotos, formatos, tarefas assíncronas, retentativas e proveniência, para que você possa integrar com confiança.
Sua equipe tem uma demo funcionando. Um usuário carrega uma foto de produto, seu aplicativo remove o fundo, e o resultado parece bom. Então, o tráfego real chega, com fotos de celular superdimensionadas, logotipos transparentes que ficam brancos, envios duplicados e um lote que trava no meio do caminho. É aí que uma demo se torna um problema de produção.
Escolher uma API de edição de fotos não é apenas sobre quais edições ficam melhores em uma galeria de amostras. É sobre como os uploads são verificados, como os trabalhos lentos são rastreados, qual formato retorna e o que você pagará quando os trabalhos falharem e forem repetidos. Este guia aborda essas decisões em ordem, para que você possa testar um provedor com suas próprias imagens antes de se comprometer.
Sumário
- O que uma API de Edição de Fotos Abrange e Quem a Utiliza
- Visão Geral das Operações de Edição de Fotos
- Validando Uploads Antes de Chegarem ao Editor
- Como as Solicitações de Edição se Movem do Upload ao Resultado
- Escolhendo Formatos de Saída e Preservando a Transparência
- Construindo para Edições Lentas, Retentativas e Interrupções
- Controles de Proveniência, Metadata e Retenção de Dados
- Avaliando Provedores de API de Edição de Fotos
- Confirme Sua Lista Final e Comece a Integrar
O que uma API de Edição de Fotos Abrange e Quem a Utiliza
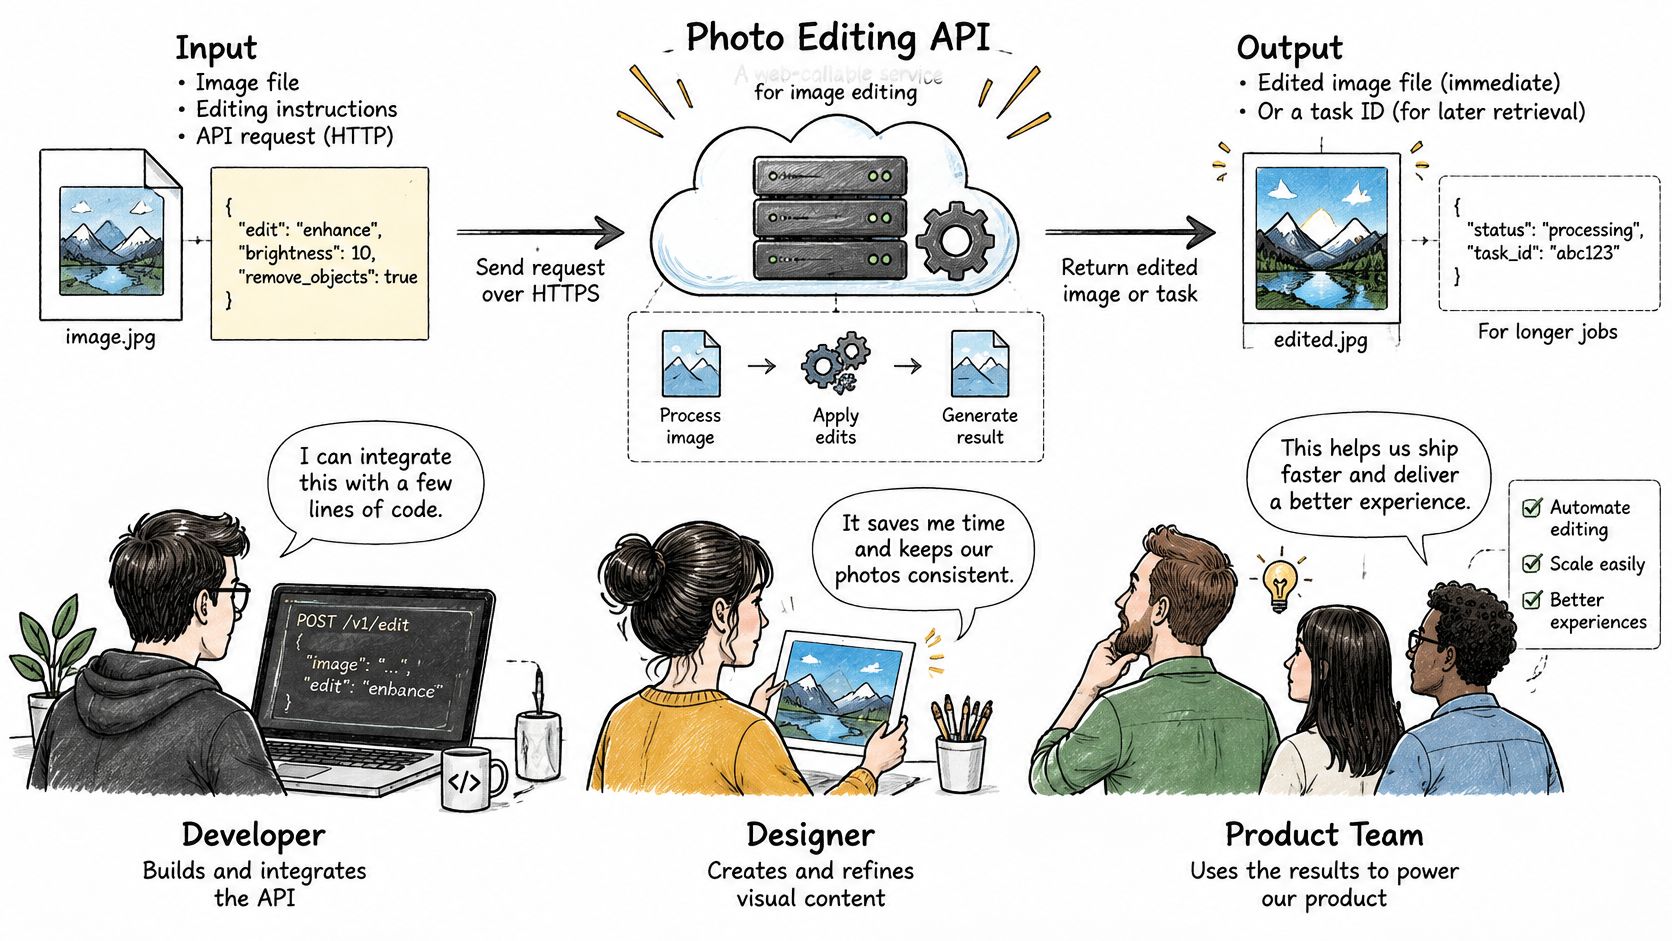
Uma API de edição de fotos é um serviço acessível via web que aceita uma imagem mais instruções, executa a edição em um servidor e retorna o arquivo editado ou uma tarefa da qual seu aplicativo coleta o resultado mais tarde. Você nunca envia um editor de desktop, e seus usuários nunca instalam um. Seu aplicativo envia uma solicitação, o serviço faz o trabalho e seu código decide o que acontece com a saída.
Esse modelo surgiu da migração de ferramentas de desktop para a nuvem. As APIs do Photoshop e Lightroom da Adobe] suportam edições em nível de camada e documento e podem gerar milhares de variações em minutos. A demanda por ferramentas como essas é fácil de explicar: equipes criativas gastam grande parte de suas horas de trabalho em tarefas repetitivas, como redimensionar ativos, e uma API tira exatamente esse trabalho de suas mãos.
A maioria das operações se enquadra em duas famílias. Transformações determinísticas, como redimensionar, cortar, girar e correção de cores, comportam-se como uma configuração de fotocopiadora: a mesma entrada sempre produz a mesma saída, então você pode armazenar em cache os resultados e testar contra expectativas fixas. Edições impulsionadas por IA, como remoção de fundo, mascaramento, inpainting e upscaling, comportam-se mais como um retocador: o resultado depende do modelo e da imagem, então a qualidade pode variar entre os tipos de imagem e até mesmo entre execuções da mesma solicitação. Essa diferença molda seu orçamento. Uma chamada determinística funciona ou falha, enquanto uma edição baseada em modelo pode retornar um arquivo de aparência plausível que ainda é rejeitado posteriormente. Um preço barato por chamada cresce rapidamente quando as tentativas de repetição entram em cena.
Quem Confia Nessas APIs
- Equipes de e-commerce gerando variantes de fotos de produtos para listagens e anúncios
- Marketplaces removendo fundos ou normalizando uploads de vendedores para dimensões consistentes
- Equipes de publicidade produzindo muitos tamanhos de um criativo a partir de um modelo
- Aplicativos de mídia incorporando recursos de edição dentro de seus próprios produtos
- Desenvolvedores conectando edições de imagem em ferramentas de codificação de IA e agentes de conteúdo
Cada equipe nessa lista envia uploads de usuários reais através dos servidores de outra pessoa, então a validação de upload, a confiabilidade do trabalho e a proveniência do arquivo devem fazer parte da decisão de compra desde o primeiro dia.
Operações de Edição de Fotos em Resumo
Comece combinando seu produto com as operações abaixo. Leia a coluna de entrada com atenção, pois ela informa qual trabalho extra seu aplicativo deve fazer antes da chamada.
| Operação | O Que Faz | Entrada Típica | Saída Típica |
|---|---|---|---|
| Remoção de fundo | Isola o assunto e remove o fundo | Uma única imagem, máscara opcional | PNG com canal alfa |
| Redimensionar e cortar | Altera as dimensões para tamanhos ou proporções de aspecto desejados | Imagem mais largura, altura ou proporção | JPEG, PNG ou WebP com dimensões definidas |
| Conversão de formato | Recodifica o arquivo para outro formato | Imagem de origem mais formato de destino | Arquivo recodificado, metadados podem mudar |
| Ajuste de cor e iluminação | Corrige exposição, balanço de branco e contraste | Imagem mais parâmetros de ajuste | Imagem ajustada com as mesmas dimensões |
| Mascaramento | Gera uma máscara de seleção para uma região | Imagem mais prompt ou ponto | Imagem de máscara em tons de cinza |
| Inpainting e preenchimento generativo | Substitui ou adiciona conteúdo dentro de uma área mascarada | Imagem, máscara e prompt de texto | Imagem editada, a saída varia a cada execução |
| Upscaling | Aumenta a resolução e adiciona detalhes | Imagem mais fator de escala | Imagem maior, tempo e tamanho escalam com a saída |
| Composição por modelo | Coloca um assunto em um layout ou modelo de marca | Imagem do assunto, ID do modelo e campos de texto | Imagem composta renderizada |
Como Ler a Tabela
Linhas determinísticas, como redimensionar, cortar e conversão de formato, são as mais fáceis de implementar. Você pode escrever um teste que envia uma imagem, verifica as dimensões e o formato da saída e espera o mesmo resultado na próxima semana. Você também pode armazenar em cache as saídas com segurança, porque entradas idênticas não produzirão um arquivo diferente.
Linhas generativas funcionam de forma diferente. Inpainting precisa de uma máscara que marca a área a ser substituída, além de um prompt descrevendo o que deve aparecer ali. Se seu aplicativo ainda não cria máscaras, você precisará de uma etapa de mascaramento primeiro, seja a partir de um desenho do usuário na imagem, um clique em um ponto ou uma chamada de segmentação separada. Isso é uma requisição extra, um ponto de falha extra e uma UI extra.
Digamos que você esteja construindo um recurso descrito em este guia para mudar uma foto de paisagem para retrato. Um corte simples é determinístico, mas estender a tela e preencher o novo espaço é generativo. Essas duas abordagens precisam de testes diferentes, tempos diferentes e, muitas vezes, preços diferentes, mesmo que o usuário veja apenas um botão.
Regra prática: Se uma operação precisa de uma máscara ou de um prompt, reserve um orçamento para revisão humana ou um botão de tentar novamente. O primeiro resultado nem sempre será o que seu usuário vai querer manter.
Antes de avaliar qualquer provedor, anote as operações que seu produto precisa. Marque quais precisam de máscaras, quais precisam de prompts e quais devem preservar a transparência. Essa lista curta se tornará seu plano de teste mais tarde e evitará que você pague por um conjunto amplo de recursos que nunca usará.
Validando Uploads Antes Que Cheguem ao Editor
Cada arquivo enviado é uma entrada binária não confiável, independentemente do que seu nome de arquivo ou cabeçalho Content-Type declare. Um cliente pode rotular qualquer arquivo como image/png, então sua camada de ingestão precisa verificar o próprio arquivo antes que um editor, um modelo ou outro usuário o veja. O OWASP File Upload Cheat Sheet recomenda validar bytes mágicos e decodificar o arquivo com uma biblioteca de imagem mantida, e rejeitar imagens acima de uma dimensão máxima de pixels porque arquivos altamente compactados podem se expandir em alocações de memória extremas durante a decodificação.
Controles a Aplicar em Ordem
- Verifique os bytes reais. Valide os bytes mágicos, depois decodifique o arquivo completamente. Se sua biblioteca não conseguir decodificá-lo, rejeite-o, mesmo que o cabeçalho pareça correto.
- Renomeie no servidor. Gere um UUID no lado do servidor para armazenamento e ignore o nome de arquivo fornecido, que pode conter truques de caminho ou colisões.
- Restrinja tipos e tamanho em bytes. Aceite apenas as extensões e formatos que seu editor suporta, e rejeite arquivos acima de um limite de tamanho claro.
- Limite pixels e memória decodificada. Um arquivo pequeno e compactado pode decodificar-se em um bitmap enorme, então limite largura, altura, megapixels totais e memória estimada, não apenas bytes.
- Aplique autorização na busca. Verifique se o solicitante pode acessar aquela imagem específica toda vez que for baixada ou editada.
- Mantenha os originais fora da raiz web. Armazene-os em armazenamento privado ou sirva-os através de um manipulador controlado por aplicativo, para que uma URL adivinhada não os exponha.
Depois que um arquivo passa, normalize-o re-codificando-o para um formato controlado antes das transformações posteriores. A re-codificação reduz a ambiguidade do parser entre bibliotecas e remove conteúdo de payload ativo ou inesperado, mantendo os dados de imagem que você precisa. Também oferece a cada etapa posterior um ponto de partida conhecido para o modo de cor e orientação.
Seu contrato de API é tão importante quanto as verificações. Retorne erros de validação estruturados com um código legível por máquina, o campo que falhou e uma mensagem que seu cliente possa exibir. Um usuário que faz upload de um arquivo HEIC corrompido deve saber que o arquivo falhou na decodificação, e não que o servidor retornou um erro genérico. Ao construir contra um provedor, verifique primeiro seus limites documentados, como na documentação da API de mídia, e espelhe os limites mais rigorosos em sua própria borda para que arquivos ruins falhem rapidamente e de forma barata.
Como as Solicitações de Edição se Movem do Upload ao Resultado
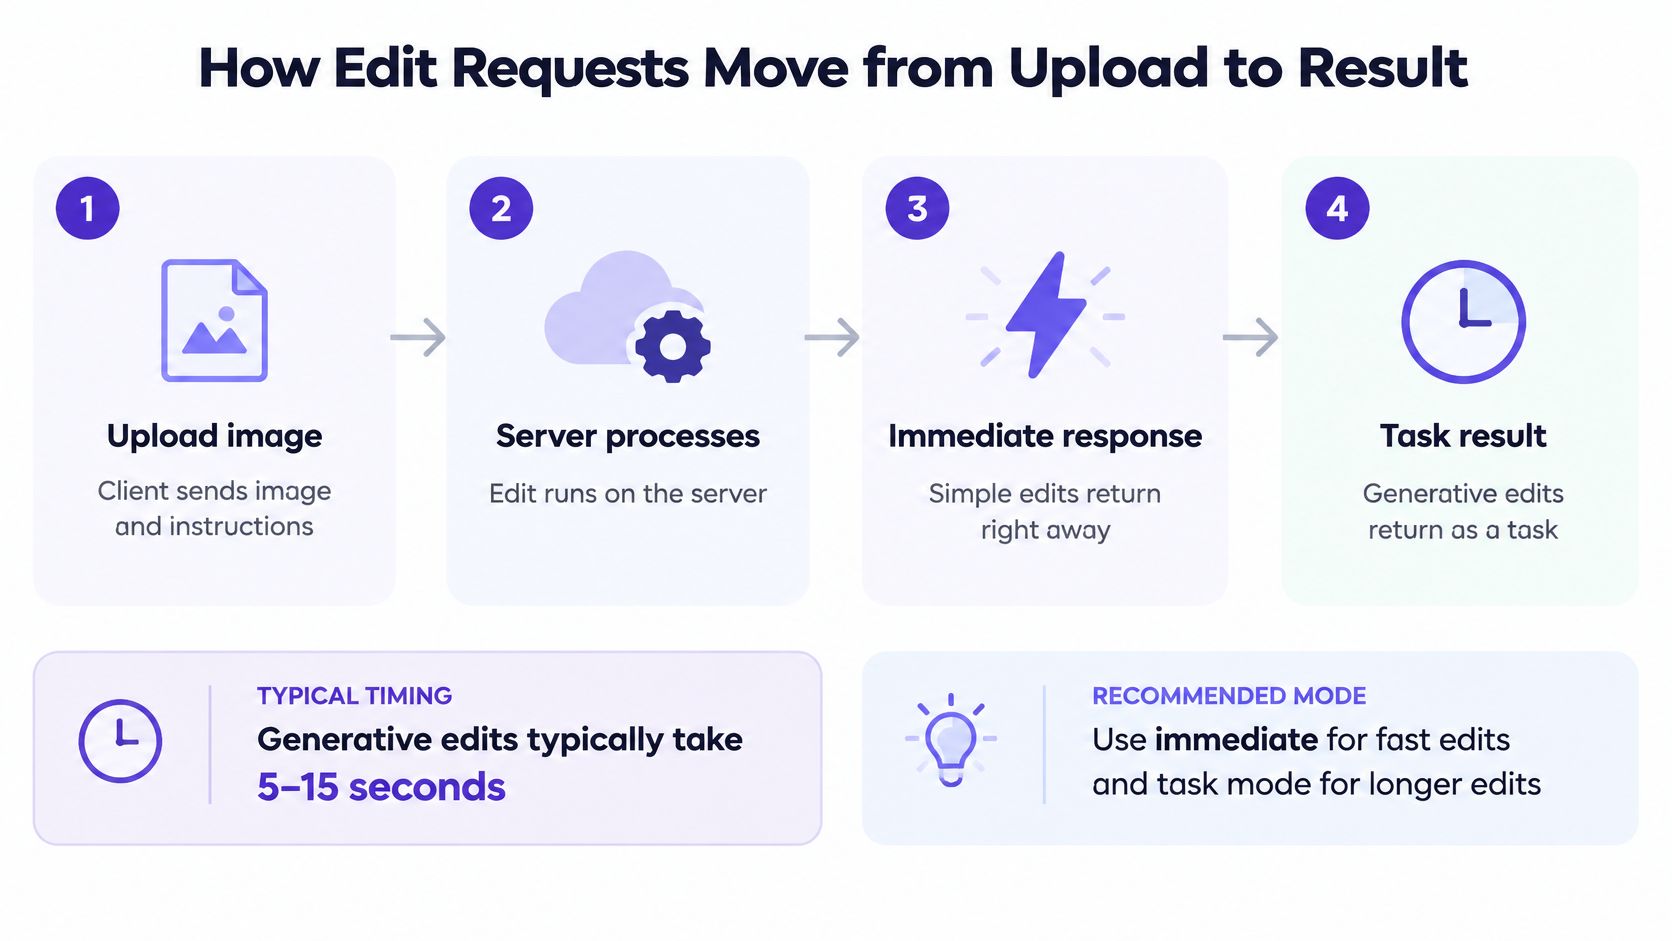
Algumas edições retornam na mesma resposta HTTP. Outras retornam uma tarefa que você acompanha até que o resultado esteja pronto. Misturar esses dois padrões é uma fonte comum de timeouts, então direcione pela duração esperada primeiro.
| Tipo de Edição | Duração Típica | Modo Recomendado | Risco de Timeout |
|---|---|---|---|
| Redimensionar, cortar e converter formato | Geralmente curto | Síncrono | Baixo |
| Ajuste de cor e iluminação | Geralmente curto, aumenta com o tamanho da imagem | Síncrono para imagens pequenas | Baixo a moderado |
| Remoção de fundo | Aumenta com o tamanho da imagem e a carga | Síncrono para imagens únicas, assíncrono para lotes | Moderado |
| Edições generativas (inpainting, preenchimento generativo) | 5 a 15 segundos | Assíncrono com polling ou webhook | Alto se mantido em uma solicitação aberta |
| Upscaling e outros trabalhos pesados | Pode exceder edições generativas | Assíncrono | Alto |
As Seis Etapas no Ciclo de Vida de uma Solicitação
- Autentique com uma API key com escopo. Dê a cada serviço sua própria key para que você possa revogar uma sem quebrar todo o resto.
- Envie a imagem e os parâmetros. Envie o arquivo de origem ou sua URL, a operação, dimensões ou prompt, e seu formato de saída solicitado.
- Receba um resultado ou um ID de tarefa. Um registro de tarefa deve incluir um ID, um status que se move de queued para processing para completed ou failed, um tempo de expiração para a saída e uma referência de download.
- Faça polling ou espere por um webhook. Faça polling com intervalos crescentes, ou registre um webhook para que o provedor o notifique. Em nossa plataforma, as respostas de texto são transmitidas token por token, e os trabalhos de imagem e vídeo retornam uma tarefa que você faz polling ou que um webhook reporta como pronta.
- Baixe a saída prontamente. Trate o download como sua própria etapa com seu próprio timeout, porque os links de resultado expiram.
- Armazene sua própria cópia. Salve o arquivo com seu ID de trabalho, referência de entrada, parâmetros e metadados de saída, para que você possa rastrear ou reproduzir a edição mais tarde.
Registre o ID da tarefa, mudanças de status, timestamps e códigos de erro em cada etapa. Quando um usuário reporta um resultado ausente, esses logs informam se o trabalho nunca saiu da fila, falhou durante o processamento, ou foi concluído mas expirou antes do download. Sem eles, você está adivinhando.
Mantenha operações rápidas síncronas, direcione qualquer coisa que possa exceder seu orçamento de timeout através de tarefas, e nunca assuma que uma tarefa concluída significa que você já tem o arquivo.
Um modelo mental útil é um ticket de restaurante. Enviar o pedido não é a refeição, o número do ticket permite que você a retire, e a cozinha não a guardará para sempre. Construa seu cliente em torno do ticket, não em torno de esperar no balcão com a conexão aberta.
Escolhendo Formatos de Saída e Preservando a Transparência
A escolha do formato decide o tamanho do arquivo, a transparência e se o próximo sistema conseguirá abrir o resultado. Compare os quatro formatos de entrega comuns antes de codificar um fixo.
| Formato | Transparência | Animação | Pontos Fortes | Atenção |
|---|---|---|---|---|
| JPEG | Sem canal alfa | Não | Arquivos pequenos para fotografias, suporte universal | Com perdas, então salvamentos repetidos degradam a imagem |
| PNG | Canal alfa completo | Não | Sem perdas, bordas e gráficos nítidos | Arquivos grandes para fotografias |
| WebP | Sim, com ou sem perdas | Sim | Amplo suporte web, até 16,383 × 16,383 px | Confirme o suporte do cliente para o alvo |
| AVIF | Sim | Sim | Melhor compressão e maior profundidade de cor | O suporte do navegador e a renderização progressiva diferem |
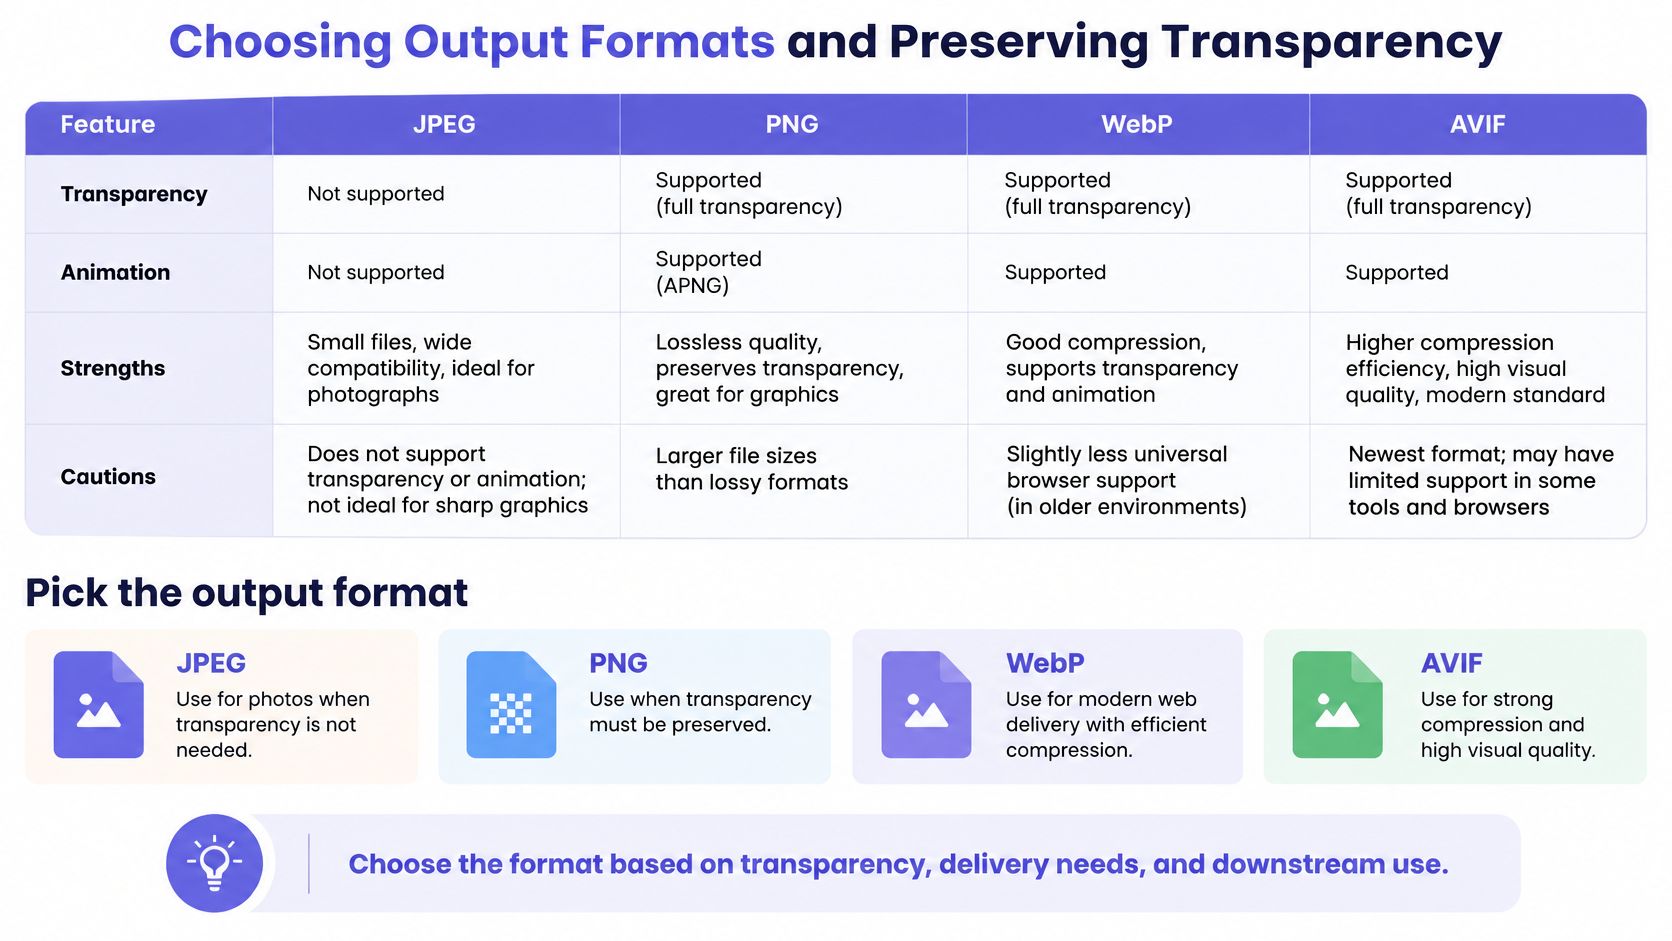
Negocie o formato em vez de fixá-lo globalmente. O guia MDN para tipos de arquivo de imagem identifica image/webp como amplamente suportado para imagens estáticas e animadas com transparência em modos com ou sem perdas, com dimensões de até 16,383 × 16,383 pixels. O AVIF pode comprimir melhor e suporta maiores profundidades de cor, mas o suporte e o comportamento de renderização diferem por cliente, então não converta todos os ativos para AVIF.
Um Padrão de Trabalho para Intermediários e Entrega
Mantenha um intermediário sem perdas ou de alta qualidade enquanto as edições ainda estão em andamento. Se um usuário remove um fundo, depois redimensiona, depois adiciona uma sombra, salvar um JPEG com perdas entre cada etapa acumula artefatos de compressão. Trabalhe a partir do intermediário, depois codifique uma vez na entrega, tipicamente WebP para uso web amplo e AVIF apenas onde o cliente consumidor o suporta explicitamente.
Pergunte o que a resposta reporta. Uma API de edição de fotos robusta retorna formato solicitado, formato real, dimensões, tratamento de perfil de cor, preservação alfa, contagem de quadros e tamanho em bytes. Se o formato real difere do que você solicitou, seu código deve saber imediatamente, não quando um cliente reclama.
Verifique a transparência após cada transformação. Digamos que um vendedor de marketplace faça upload de um logotipo com fundo transparente, e seu pipeline o redimensiona e o compõe em um cartão branco. Redimensionar e compor pode mudar o modo de cor ou remover o alfa, então verifique se a saída ainda tem um canal alfa quando você solicitou um, e que não o carrega quando você o achatou de propósito. Essa única asserção em sua suíte de testes previne toda uma classe de bugs visíveis.
Desenvolvendo para Edições Lentas, Retentativas e Interrupções
Falhas em produção raramente se parecem com um erro limpo. Elas se parecem com uma requisição que expira após a edição ser executada, um webhook que chega duas vezes, ou um lote que para no item 340 de 500. O guia SnapEdit para adicionar edição de fotos com IA a um aplicativo observa que edições generativas podem levar 5 a 15 segundos enquanto muitos ambientes de implantação impõem timeouts upstream de aproximadamente 60 segundos, e que os limites de taxa nominais geralmente ficam em 60 a 120 requisições por minuto. Esses números dizem pouco sobre o comportamento da fila, então você precisa de seus próprios controles.
Seis Controles Que Previnem Falhas Caras
- Chaves de idempotência. Envie uma chave única com cada trabalho para que uma requisição reenviada retorne a tarefa original em vez de executar e cobrar duas vezes.
- Retentativas apenas em erros transitórios. Tente novamente as respostas 429 e 503 com exponential backoff e jitter, respeitando o Retry-After. Nunca tente novamente um erro de validação, porque a mesma entrada falhará da mesma forma.
- Polling backoff. Aumente o intervalo entre as verificações de status à medida que um trabalho envelhece, para que milhares de clientes não transformem o status polling em seu próprio pico de carga.
- Verificação e deduplicação de webhook. Verifique assinaturas, armazene IDs de entrega e lide com repetições ou eventos fora de ordem, porque um evento concluído pode chegar mais de uma vez.
- Checkpoints de lote. Registre quais itens foram concluídos, com suas referências de saída, para que uma reinicialização seja retomada do checkpoint em vez de refazer o trabalho finalizado.
- Failover com logging. Se as requisições puderem ser movidas para outro provedor saudável, registre cada failover com o ID do trabalho e o motivo, para que você possa auditar a qualidade e o custo posteriormente.
Teste picos na sua concorrência real, não uma requisição educada por vez. Envie seu pico esperado, observe como a fila esvazia e verifique se trabalhos pequenos esperam atrás de trabalhos grandes. O agendamento justo importa quando um cliente carrega um lote enorme enquanto outro espera por uma única edição de avatar.
Um Scorecard de Confiabilidade para Manter
- Latência p95 e p99 por tamanho de imagem e operação, não apenas médias
- Proporção de chamadas síncronas versus assíncronas e suas taxas de timeout
- Janela de expiração de tarefa e quantos resultados expiraram antes do download
- Taxa de retentativa e contagem de trabalhos duplicados por dia
- Tempo de recuperação manual que sua equipe gasta a cada semana em trabalhos travados
Teste de custo: Divida o gasto total, incluindo retentativas e trabalho falho, pelas edições utilizáveis concluídas. Esse é o preço que você está realmente pagando.
Um preço baixo por chamada pode se tornar desvantajoso quando você conta execuções duplicadas, trabalhos com timeout que você reenvia e o tempo do engenheiro gasto reiniciando lotes. Compare provedores pelo custo por edição concluída, e você frequentemente descobrirá que o serviço mais confiável é o mais barato na prática.
Proveniência, Metadados e Controles de Retenção de Dados
As pessoas usam a palavra proveniência para cinco coisas diferentes, e cada uma sobrevive à edição de forma diferente. Metadados EXIF carregam campos de câmera e edição dentro do arquivo. Credenciais de Conteúdo C2PA registram um histórico de edição assinado. Marcas d'água invisíveis escondem um sinal nos pixels. Logs de auditoria de aplicação são registros que seu próprio sistema escreve. Registros de trabalho do provedor capturam modelo, parâmetros e carimbos de data/hora no lado do fornecedor.
| Camada | Após redimensionamento | Após compressão | Após conversão de formato |
|---|---|---|---|
| Metadados EXIF | Frequentemente removido na recodificação | Frequentemente removido na recodificação | Frequentemente removido ou alterado |
| Credenciais de Conteúdo C2PA | Pode ser removido | Pode ser removido | Pode ser removido por conversão comum |
| Marca d'água invisível | Pode sobreviver; enfraquece após corte intenso | Enfraquece sob compressão pesada | Pode sobreviver a algumas conversões |
| Log de auditoria de aplicação | Inalterado | Inalterado | Inalterado |
| Registros de trabalho do provedor | Mantido conforme os termos do provedor | Mantido conforme os termos do provedor | Mantido conforme os termos do provedor |
A lição prática é que marcadores baseados em arquivo são frágeis. Processamento comum de plataforma, recodificação ou uma captura de tela podem remover metadados e credenciais, e cortes intensos ou compressão podem tornar uma marca d'água indetectável. Seu próprio log de auditoria é a camada que você controla de ponta a ponta, então escreva-o no momento da edição com hashes de entrada e saída, parâmetros, identificadores de modelo e carimbos de data/hora.
Não superestime o que um marcador prova. A proveniência mostra origem e histórico, não que uma imagem seja autêntica, licenciada para seu uso ou precisa no contexto em que você a publica. Uma foto credenciada ainda pode enganar se for cortada ou legendada de forma enganosa.
Perguntas para Enviar a Qualquer Fornecedor
- Retenção. As imagens de origem são retidas, por quanto tempo e em quais regiões?
- Uso para treinamento. Imagens carregadas ou editadas são usadas para treinar modelos?
- Exclusão. Como os pedidos de exclusão são atendidos, com que rapidez e como a conclusão é confirmada?
- Subprocessadores. Quais outras empresas lidam com os dados durante o processamento?
- Reconstrução. Os logs capturam o suficiente para reconstruir quem editou o quê, quando e com quais configurações?
Espere obrigações do seu lado também. A política da API do Google Fotos, por exemplo, exige que as aplicações divulguem o acesso e compartilhamento de dados, obtenham consentimento afirmativo, protejam os dados, limitem as permissões e atendam aos pedidos de exclusão. Se você trabalha em jornalismo, publicidade, seguros ou marketplaces, obtenha as respostas por escrito antes do lançamento, porque adaptar controles de exclusão e localização de dados depois que os usuários carregam imagens é doloroso.
Avaliando Provedores de API de Edição de Fotos
Dois provedores podem cotar o mesmo preço por imagem e ainda assim custar valores muito diferentes quando falhas e novas tentativas são contabilizadas. Avalie os candidatos em relação à sua própria carga de trabalho, agrupando critérios para que a força em uma área não esconda uma fraqueza em outra.
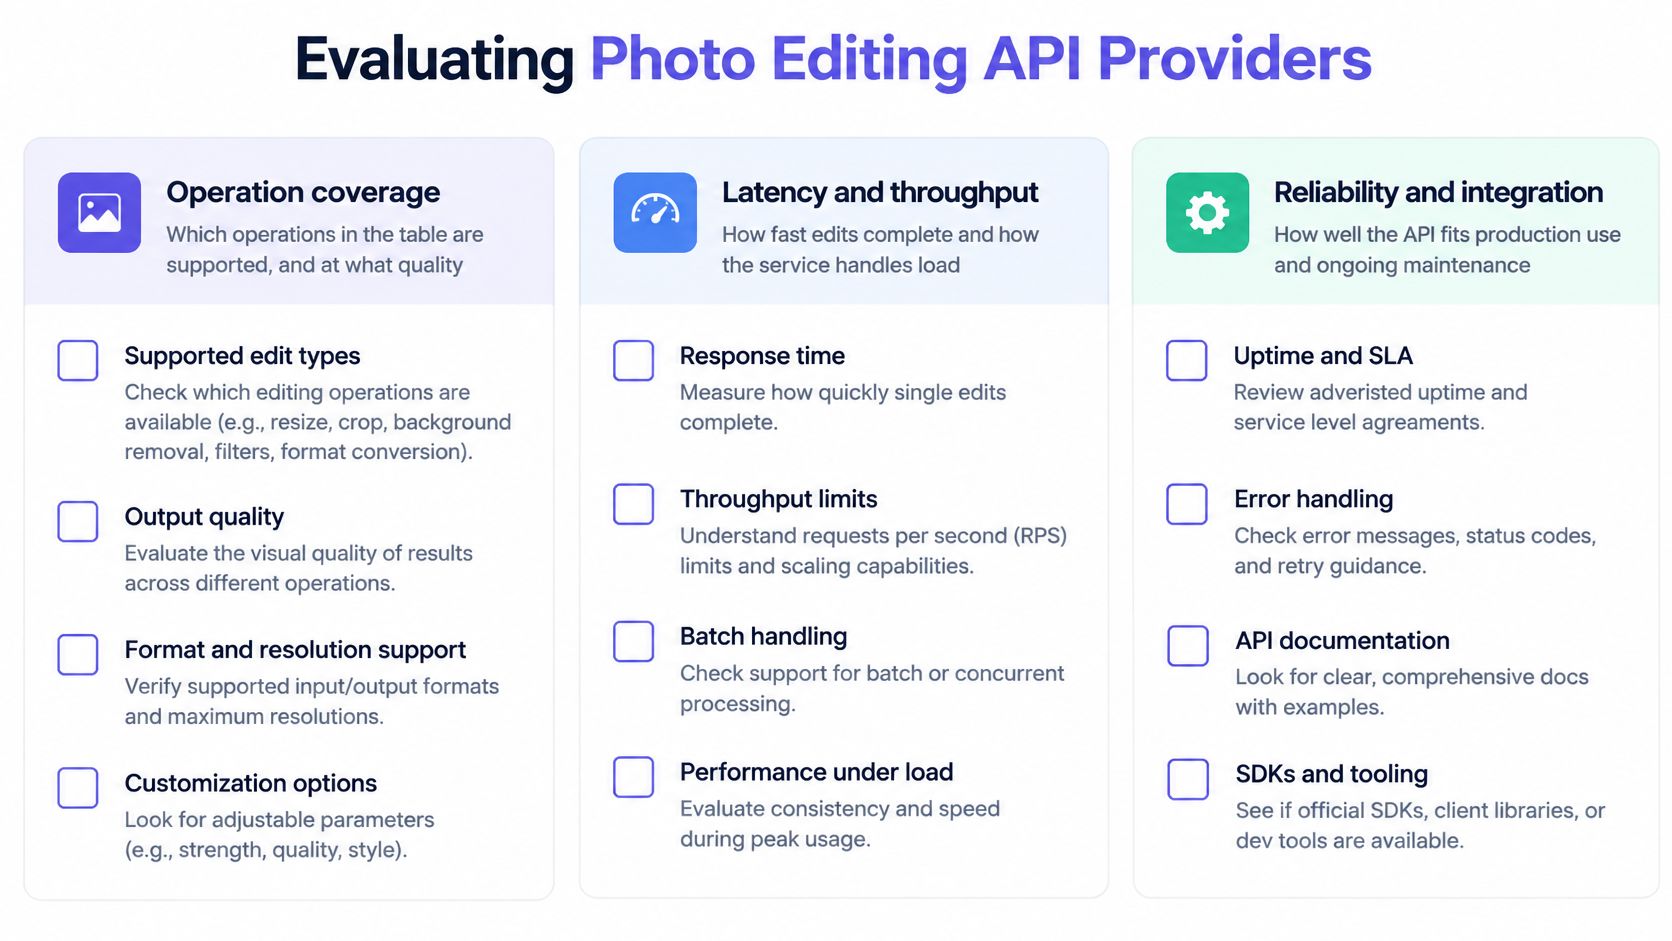
A Lista de Verificação de Critérios
- Cobertura de operações. Quais operações são suportadas, e a qualidade da IA se mantém em imagens pequenas e grandes?
- Modelo de execução. Quais são os limites síncronos, janelas de expiração de tarefas e opções de polling ou webhook? A expiração é fácil de subestimar: UberLLM mantém links de resultados de imagem por cerca de 15 minutos, então busque os resultados prontamente.
- Throughput. Quais limites de requisições por minuto se aplicam, você pode definir tetos por chave, e como a fila se comporta sob picos?
- Controle de saída. Você pode negociar o formato, e a resposta informa alfa, perfil de cor e dimensões reais?
- Confiabilidade. Chaves de idempotência, orientação para novas tentativas e failover são documentados e testáveis? Pergunte se uma requisição é redirecionada automaticamente quando um provedor desacelera ou fica offline.
- Preços. A cobrança é por imagem, por trabalho ou por megapixel? Verifique se trabalhos falhos são cobrados, quais taxas se aplicam ao adicionar crédito pré-pago e se existem limites de gastos por chave.
- Compatibilidade. Os SDKs se encaixam na sua stack, e o código cliente existente pode manter sua forma ao mudar o endpoint e a chave?
- Termos de dados. Quais são os compromissos de retenção, treinamento, exclusão e localização de dados?
Execute um Teste Comparável
- Escolha 50 imagens representativas do seu próprio catálogo, incluindo bordas difíceis, pouca luz, transparência e arquivos grandes.
- Execute as mesmas operações através de cada API pré-selecionada com parâmetros idênticos. Para modelos de edição, inclua os casos de prompt e máscara que seu produto enviará, e confirme os parâmetros aceitos na página de listagem de cada modelo, como uma listagem de modelo de edição de imagem.
- Registre a latência p95, taxa de falhas e qualidade de saída por operação, com um julgamento simples de aprovação ou reprovação de alguém que conhece seu produto.
- Converta cada preço para uma unidade, custo por saída bem-sucedida incluindo novas tentativas, para que uma taxa barata que ainda cobra por trabalhos falhos pareça menos barata.
- Classifique pelo custo por edição concluída entre os provedores que passam no seu critério de qualidade, porque o preço de tabela sozinho não considera o custo das falhas.
Um provedor que se destaca em fotos de amostra limpas ainda pode perder nas suas fotos reais e bagunçadas. Suas 50 imagens são o mais próximo da verdade que você terá antes do lançamento.
Confirme Sua Lista Final e Comece a Integrar
Transforme sua avaliação em uma sequência curta de decisões. Pontue cada candidato em relação à sua lista de operações, suas regras de validação de upload, seu roteamento de tempo, seus requisitos de formato, seu scorecard de confiabilidade, suas perguntas de proveniência e seus critérios de provedor. Descarte qualquer provedor que não atenda a um requisito que você não possa contornar, mesmo que sua saída de demonstração pareça forte.
Mantenha apenas os provedores que passem no seu teste de 50 imagens em p95 latência, taxa de falha e custo por saída bem-sucedida. Em seguida, execute novamente o mesmo teste na sua concorrência real, incluindo um pico, porque o comportamento da fila sob carga é onde serviços que de outra forma seriam bons decepcionam. Se a qualidade ou a latência colapsar no pico, você vai querer aprender isso em staging.
Verifique o esforço de integração. Se seu código já usa SDKs compatíveis com OpenAI ou Anthropic, prefira um candidato que permita manter esse código e mudar apenas o endpoint e a key. Com UberLLM, uma API key funciona com requisições compatíveis com OpenAI e Anthropic, o que reduz a quantidade de código cliente que você reescreve ao trocar de modelos.
Salvaguardas para Definir Antes do Lançamento
- Uma key com escopo e revogável por serviço. Nossas API keys têm escopo e são revogáveis, e as requisições são criptografadas em trânsito, então uma key vazada pode ser desativada sem precisar rotacionar tudo.
- Um limite de gastos por key. Tudo o que é enviado com uma API key é cobrado da conta, e um limite de gastos por key pode ser definido, para que um loop de retry descontrolado não esgote seu saldo da noite para o dia.
- Alertas sobre taxa de retry e jobs duplicados. Retries crescentes geralmente aparecem antes que os usuários comecem a relatar falhas.
Prove que essas salvaguardas funcionam. Execute um lote de staging projetado para falhar no meio do caminho, com arquivos inválidos, imagens superdimensionadas e timeouts simulados misturados. Confirme que os checkpoints são retomados corretamente, as idempotency keys evitam execuções duplas, os webhooks deduplicam e os alertas são disparados. Assim que esse lote se comportar, você estará pronto para o tráfego real, com suas verificações de operações, validação, tempo, formatos, confiabilidade, proveniência e provedor todas vinculadas a evidências de suas próprias imagens.
Se você está pronto para testar uma API de edição de fotos contra seu próprio catálogo, UberLLM oferece modelos de edição e geração de imagens através de um endpoint compatível com OpenAI e Anthropic, com tarefas assíncronas, polling e webhooks para jobs mais longos.](UberLLM_link_placeholder) Crie uma key com escopo, defina um limite de gastos por key e execute seu teste de 50 imagens para comparar o custo por edição concluída antes de se comprometer com o tráfego de produção.